NIS2, fine ottobre 2026: perché riguarda anche chi non è una grande azienda
Per molti soggetti NIS2 le misure di sicurezza di base vanno consolidate entro fine ottobre 2026. E le richieste arrivano anche ai fornitori più piccoli.
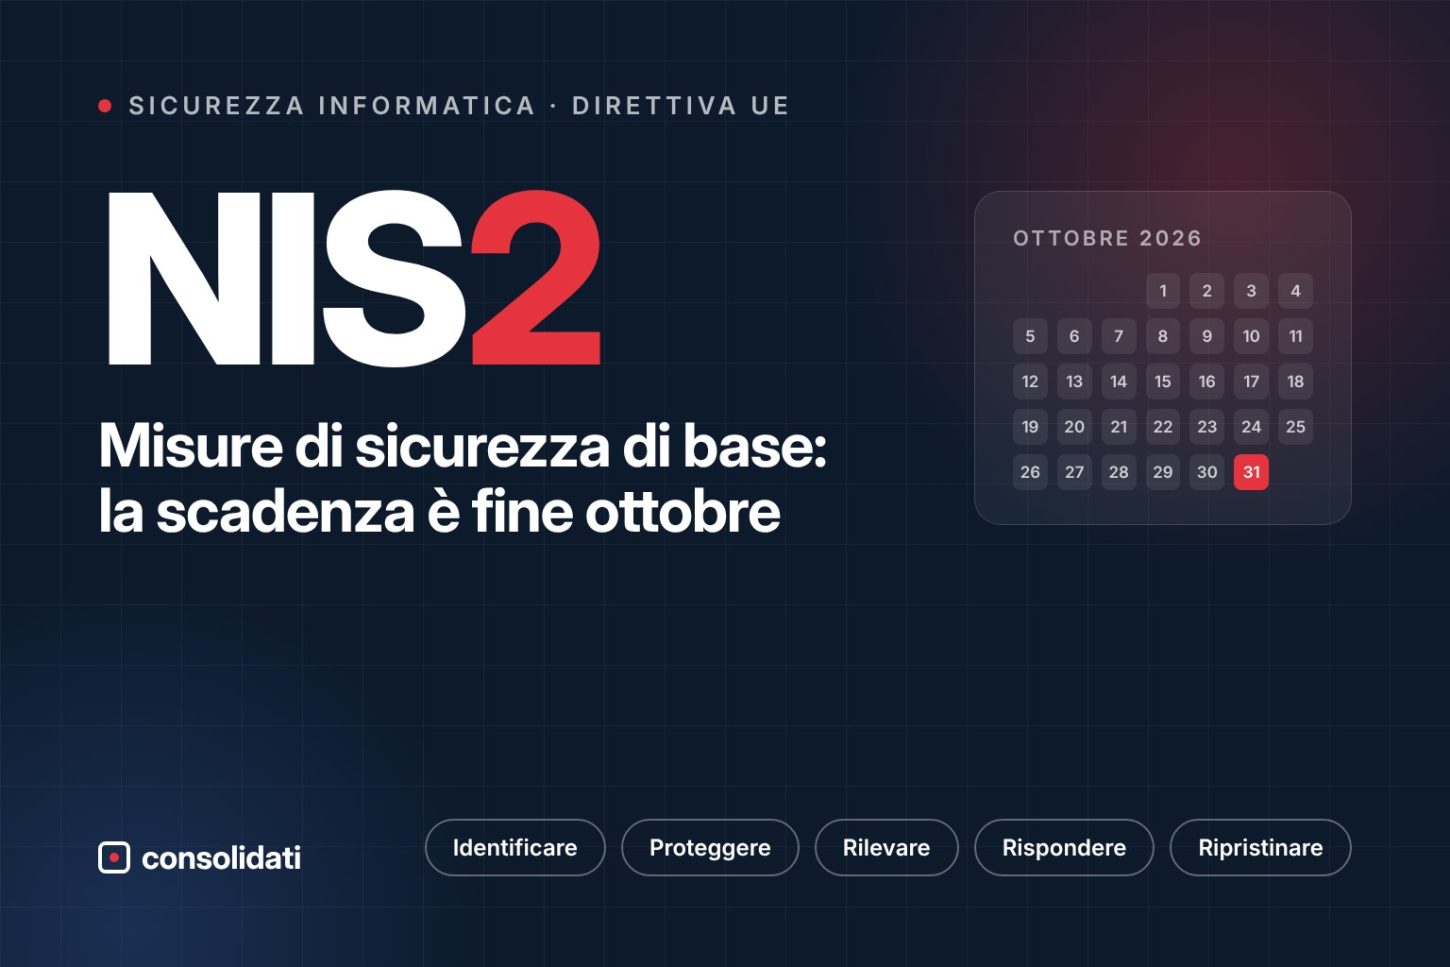
Per molte aziende italiane coinvolte dalla direttiva NIS2, la fine di ottobre 2026 è una data cerchiata in rosso: è il momento in cui le misure di sicurezza di base devono smettere di essere un documento e diventare un modo di lavorare. E la questione non riguarda solo le grandi imprese.
NIS2 è la direttiva europea sulla sicurezza informatica, recepita in Italia con il decreto legislativo 138/2024. A vigilare è l’Agenzia per la Cybersicurezza Nazionale (ACN). Per chi è stato inserito nell’elenco dei soggetti NIS già nel 2025, le evidenze sulle misure di base sono attese entro la fine di ottobre 2026.
“Ma io sono una piccola azienda”
È la frase che sentiamo più spesso. Ed è vero: gli obblighi diretti riguardano soprattutto realtà medie e grandi, in settori come energia, trasporti, sanità, manifattura, alimentare, servizi digitali.
Il punto è che quelle aziende, per essere in regola, devono guardare anche alla propria catena di fornitura. Tradotto: se lavori per un cliente soggetto a NIS2, è molto probabile che prima o poi ti chieda come proteggi i tuoi sistemi, come gestisci gli accessi, cosa succede se subisci un attacco. E rispondere “non lo so” rischia di costare un contratto.
Cosa significa, in pratica
La direttiva non impone una certificazione specifica. Chiede invece di dimostrare di avere sotto controllo cinque cose: identificare i rischi, proteggere i sistemi, accorgersi degli incidenti, rispondere, ripartire. Alcuni esempi concreti:
- sapere quali dispositivi, software e account esistono in azienda e chi li usa;
- avere backup regolari, separati e verificati;
- usare l’autenticazione a due fattori sugli accessi importanti;
- aggiornare sistemi e siti web con regolarità;
- sapere chi fa cosa, e in quanto tempo, se qualcosa va storto. Gli incidenti significativi vanno segnalati all’ACN con una pre-notifica entro 24 ore.
Sono cose che ogni azienda dovrebbe fare comunque. NIS2 semplicemente le rende obbligatorie per alcuni, e di fatto attese da molti altri.
Una coincidenza utile
Proprio in queste settimane si apre il voucher MIMIT per cloud e cybersecurity, che copre il 50% delle spese fino a 20.000 euro per PMI e lavoratori autonomi, con domande dal 10 novembre 2026. Per chi deve alzare il livello di sicurezza, magari perché un cliente importante lo sta chiedendo, è un’occasione da non lasciar passare. Consolidati è tra i fornitori abilitati dal MIMIT.
Da dove partire
Il primo passo è una fotografia onesta della situazione: cosa c’è, cosa manca, cosa è urgente. Da lì si costruisce un piano sostenibile, senza allarmismi e senza acquisti inutili.
Se vuoi capire a che punto è la tua azienda, contattaci: partiamo da una verifica e ti diciamo con chiarezza cosa serve davvero.
Prenota la consulenza gratuita
Quarantacinque minuti per fare il punto sulla sicurezza informatica della tua azienda: cosa c’è, cosa manca e se puoi coprire parte della spesa con il voucher MIMIT. Senza impegno.
👉 Prenota ora la tua consulenza gratuita
Questo articolo ha scopo informativo. Per la verifica degli obblighi specifici della tua organizzazione fai sempre riferimento alle comunicazioni ufficiali dell’ACN.